

| Ils sont nés un 16 novembre |
| Joanna Ashnual, Marie-H�l�ne Aubert, Oksana Baiul, Roland Bertin, Lisa Bonet, Henri Bosco, Chantille Boudousque, Valeria Bruni Tedeschi, Michel Daerden, L�on Daudet, Pete Davidson, Soeur Emmanuelle, |
- Hernández Mack, Lucrecia
- Burke, Glenn
- Smith, Barbara
- Penick, Trevor
- Severs, Dennis
- Gourdault-Montagne, Maurice
- Olsen, Ole
- Meredith, Burgess
- Preiswerk, Helly
- Adams, Chancellor
- Osteen, Paul
- Gades, Antonio
- Newton, Lauren (1952)
- Bachchan, Aaradhya
- Glanville, Brandi
- Joella
- Romero, Yeykell
- Crowe, Allison
- Gooden, Dwight
- Arron, Bennett
 |
 Scorpio 24-25° – Sabian symbol 235"An X-ray" |
Lundi 16 novembre :
Demain :
|
| |||||||||||||


|
| ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||


 | Sun | 24 | | 17'57" |
 | Moon | 15 |  | 2'48" |
 | Mercury | 5 | | 49' 1" |
 | Venus | 23 |  | 0' 6" |
 | Mars | 26 |  | 3'45" |
 | Jupiter | 25 | | 55'16" |
 | Saturn | 8 |  | 27'21"r |
 | Uranus | 4 |  | 3'47"r |
 | Neptune | 1 | | 48'21"r |
 | Pluto | 3 | | 18'13" |
 | TrueNode | 25 | | 8'46"r |
 | Chiron | 27 | | 23'37"r |

| November 16, 2026 | Lu |


 03:32

 07:24
Re: 

| Lundi 16 Novembre 2026 16h41 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|  |
| |||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
 | |||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||


|
| Scorpio 24-25° – Sabian symbol 235"An X-ray" |
Paris
Lun, Nov 16, 2026
| Sunrise 08:01 |
| Sunset 17:09 |
| Twilight ends 18:59 begins 06:10 |

9e jour lunaire
Ce jour lunaire est propice à la résolution des difficultés, aux efforts déployés pour surmonter les problèmes, mais aussi à la stagnation.
Lune croissante
Le moment est propice aux partenariats à long terme et au lancement de la mise en œuvre de plans ambitieux.
Lune en Verseau
Énergie suffisante pour faire des choix individuels, travailler en groupe, être avec des amis, prendre conscience des enjeux sociaux, faire évoluer les mentalités, partager des idées, innover, faire des recherches, comprendre, étudier, enseigner, s'intéresser aux technologies, à l'astrologie, à Internet, à l'inattendu, aux rencontres avec des inconnus ou des personnes excentriques, et aux observations d'OVNI. Achat de livres, d'encyclopédies, de logiciels, d'ordinateurs, de technologies et d'appareils électriques.
- Verseau : signe d'Air, fixe.
Correspond aux jambes, aux chevilles, à la circulation veineuse, au système nerveux.
- DL 8 : (rien de particulier)
- DL 9 : Défavorable aux déplacements.
- ML 26 : (rien de particulier)
- ML 27 : Eviter toute nouvelle entreprise.
| Rise | Set | |
| Mercury | 06:14 | 16:36 |
| Venus | 05:14 | 15:49 |
| Moon | 13:46 | 23:06 |
| Mars | 23:51 | 14:18 |
| Jupiter | 23:55 | 14:10 |
| Saturn | 15:34 | 03:49 |


*Conjonctions aux étoiles fixes le 16 novembre 2026.**
Aspects au Soleil 24°Sc21 -18°51′
conjonction 24°Sc09 AGENA La douleur de l'apprentissage.
Aspects de Cérès 23°Cn50 +24°47′
conjonction 23°Cn35 POLLUX Douleur de créativité, de compétition.

Lundi 16 novembre 2026

Lune du jour :
- La Lune est en Verseau.
- Il n'y a pas de Lune vide aujourd'hui.
- La Lune est croissante et se trouve dans sa phase de croissant.
- La nouvelle lune a eu lieu le 9, dans le signe du Scorpion.
Rétrogrades :
- Saturne, Uranus, Neptune et Chiron sont rétrogrades.
- Mercure n'est plus rétrograde et se trouve dans sa phase d'ombre post-rétrograde jusqu'au 30 novembre.
- Vénus n'est plus rétrograde et se trouve dans sa phase d'ombre post-rétrograde jusqu'au 15 décembre.
**Les heures indiquées sont celles de l'heure de Paris (HNE+6).

Date et heure : 16 novembre 2026 à 6 h 00
Événement : Lune en Verseau
Description : La Lune en Verseau
C'est généralement une période propice aux activités sociales, aux projets de groupe, à la découverte de nouvelles choses, à l'intégration d'un groupe et au développement de son réseau. Un changement de rythme est bénéfique. Vos loisirs, clubs et associations pourraient bien vous intéresser davantage. C'est le moment idéal pour tisser des liens et coopérer. Les actions humanitaires sont mises en avant.
Date et heure : 16 novembre 2026 à 8 h 04
Événement : Tr-Tr Lun Pll Sun
Description : Lune en transit parallèle au Soleil en transit
Date et heure : 16 novembre 2026 à 13h05
Événement : Tr-Tr Lun Sxt Ves
Description : Sextile entre la Lune en transit et Vesta en transit
Nous pouvons éprouver un agréable sentiment de satisfaction et d'accomplissement en nous acquittant de nos responsabilités, de notre travail ou de nos autres engagements. Nous sommes plus aptes à faire des sacrifices ou à mettre de côté nos émotions pour mener à bien une tâche importante. Par ailleurs, nous pouvons aborder nos affaires pratiques avec plus de sensibilité. C'est un moment propice pour s'investir pleinement dans un projet, notamment en matière de santé et de bien-être. C'est également une période favorable pour s'occuper des affaires familiales.
Date et heure : 16 novembre 2026 à 20h15
Événement : Tr-Tr Mon SSq Nep
Description : Lune en transit semi-carré, Neptune en transit
Si nous ne sommes pas à l'écoute de notre besoin d'inspiration, de beauté, de compassion, de connexion à quelque chose d'autre-mondain ou de notre spiritualité, nous pourrions nous sentir mal en ce moment. Se détendre, écouter de la musique, se rapprocher de la nature ou faire une pause pourrait y remédier.
Date et heure : 17 novembre 2026 à 00h48
Événement : Tr-Tr Mon SSq Pal
Description : Lune en transit semi-carré Pallas en transit
Il se peut que nous soyons préoccupés par ce que les autres pensent de nous et sensibles à la négativité et aux critiques, ou du moins à ce que nous percevons comme telles. Il se peut que nous ayons du mal à nous comprendre et que nous soyons en désaccord sur le plan intellectuel. Les croyances ou les idées d'autrui peuvent nous rendre vulnérables, nous perturber ou nous irriter.
Date et heure : 17 novembre 2026 à 5h49
Événement : Tr-Tr Lun Cpl Mar
Description : Lune en transit parallèle à Mars en transit
Date et heure : 16 novembre 2026 à 7 h 23
Événement : Tr-Tr Mar Cnj Jup
Description : Conjonction de Mars en transit et de Jupiter en transit
C'est une période propice à tout ce qui requiert confiance et énergie. Vous êtes entreprenant. En quête de sens.
LION FORT
Confiant, généreux, chaleureux, leader charismatique, théâtral. Peut se montrer excessivement fier, vaniteux, extravagant et arrogant.
SCORPION FORT
Perception intense, magnétique et pénétrante, le pouvoir de confronter. Peut être destructrice, vengeresse, jalouse, dramatique.
VERSEAU FORT
Humanitaire, novatrice, soucieuse du collectif, progressiste, au service des autres. Peut se montrer rebelle, excentrique, distante, superficielle émotionnellement et excessivement extravertie.
L'équilibre des éléments d'aujourd'hui
TERRE FAIBLE
Il peut y avoir un manque d'envie, d'intérêt ou de compétences concernant les affaires pratiques. Nous pouvons être très déconnectés de la réalité. Difficultés de concentration, de recentrage.
AIR FORT
Les signes d'Air sont les Gémeaux, la Balance et le Verseau. En ce moment, nous privilégions la pensée rationnelle et objective aux émotions, aux impulsions et aux sentiments. Notre approche est plus intellectuelle, juste et logique. Les idées fusent, nous communiquons davantage et sommes guidés par des principes, tout en restant quelque peu détachés, voire impersonnels.
Équilibre modal du jour
FIXE FORT
Les signes fixes sont le Taureau, le Lion, le Scorpion et le Verseau. Nous privilégions une vision à long terme, recherchant sécurité et stabilité plutôt que le changement. Nous pouvons être engagés, concentrés, réticents au changement et obstinés.
FAIBLE MUTABLE
Nous pouvons avoir du mal à nous adapter aux changements et aux objectifs des autres.
Phase lunaire du jour
PHASE LUNAIRE : CROISSANT
La Lune se situe entre 45 et 90 degrés en avance sur le Soleil.
Nous vivons une période dynamique, spontanée et tournée vers l'avenir. Nous sommes motivés et prêts à relever les défis.
LA LUNE EN VERSEAU
Nos réactions sont davantage intellectuelles qu'émotionnelles, du moins en apparence, et nos interactions plus impersonnelles que personnelles. Les réunions sociales, les discussions autour des idéaux et des objectifs du groupe, les séances de brainstorming, les nouvelles idées et les changements progressifs sont au cœur de nos préoccupations.
16E DEGRÉ DU VERSEAU
Partie du corps : Vaisseaux lymphatiques de la jambe gauche
Symbole sabian : Un homme d'affaires prospère à son bureau.
ASPECTS DE LA LUNE
Trigone Vénus Orbe 7°19′ Application
Nous avons tendance à rechercher l'harmonie, l'équilibre et la beauté. L'amour, le romantisme, la décoration, les soins de beauté, les arts, les activités créatives, les fêtes, les rendez-vous et les loisirs sont généralement privilégiés en ce moment. On observe une sensibilité, une affection et une chaleur accrues, mais aussi une certaine forme d'apaisement, de tact et de diplomatie.
CONJONCTION NŒUD NORD Orbe 9°28′ Application
Il existe un besoin plus fort d'être entouré des autres, de partager ce que l'on ressent et d'appartenir à une famille.
LE SOLEIL
LE SOLEIL EN SCORPION
Vous êtes une personne passionnée et intense. Vous pouvez attirer l'attention en créant des situations dramatiques. Vous pouvez également être secret(ve).
25E DEGRÉ DU SCORPION
Parties du corps : coccyx, trompes de Fallope
Symbole sabian : Une radiographie.
ASPECTS DU SOLEIL
CARRÉ MARS Orbe 1°44′ Application
Les circonstances nous incitent à agir. L'agressivité et les conflits sont possibles en ce moment, et nous pouvons paraître plus agressifs ou combatifs que nous ne le pensons. Si nous canalisons cette énergie débordante de manière constructive, au lieu de la gaspiller en disputes, nous pouvons accomplir beaucoup. Attention à l'impulsivité et aux actions prématurées. Nous sommes plus compétitifs que coopératifs actuellement.
Carré Jupiter Orbe 1°34′ Application
Il peut y avoir des accès de bonne humeur excessifs ou une tendance à l'exagération. Des conflits d'ego peuvent survenir.
Trigone Neptune Orbe 7°27′ Application
Nous sommes capables d'envisager les choses et les personnes sous un angle qui accepte les différences et y trouve une beauté. Nous prenons peut-être conscience de nos aspirations les plus charitables, altruistes et compatissantes.
MERCURE
MERCURE EN SCORPION
Nous sommes débrouillards, perspicaces et curieux. Nos échanges et nos réflexions sont souvent empreints de sérieux. Nous ne prenons rien pour argent comptant.
6E DEGRÉ DU SCORPION
Partie du corps : Épididyme droit, cavité utérine
Symbole sabian : La ruée vers l'or.
ASPECTS DE MERCURE
Carré Pluton Orbe 2°32′ Séparateur
Cette situation peut engendrer chez nous inquiétude, trouble, voire une certaine paranoïa et méfiance. Nous sommes sur la défensive quant à nos idées, notre intelligence ou nos perceptions, et pouvons mal prendre le fait que d'autres ne partagent pas nos opinions.
VÉNUS
Vénus en Balance
Lorsque Vénus est en Balance, nous portons une attention particulière à l'harmonie et à l'équilibre, tant dans nos relations que dans notre environnement personnel.
24E DEGRÉ DE LA BALANCE
Partie du corps : Vaisseaux sanguins du cortex rénal
Symbole sabian : Une troisième aile sur le côté gauche d'un papillon.
ASPECTS DE VÉNUS
SEXTILE JUPITER Orbe 2°55′ Application
C'est le moment idéal pour développer nos relations, nos contacts, nos activités créatives et nos relations amoureuses. La générosité et la bienveillance sont plus présentes dans nos relations. Nous serons peut-être plus enclins à nous faire plaisir, à faire du shopping, à sortir et à profiter de la vie. Écoutez votre cœur. C'est le moment de découvrir ce qui vous tient vraiment à cœur. Il peut s'agir d'une personne, d'une vocation ou d'un loisir artistique.
OPPOSITION CHIRON Orbe 4°23′ Application
Vous avez tendance à souffrir émotionnellement dans vos relations personnelles. Vous êtes tellement occupé(e) à prendre soin de vos proches que vous négligez vos propres besoins. Ce déséquilibre peut vous amener à éprouver du ressentiment envers vos partenaires. Vous avez également tendance à jouer le rôle de médiateur/médiatrice, car vous êtes très sensible aux conflits. Vous devez apprendre à prendre soin de vous et à faire confiance à votre intuition.
MARS
MARS EN LION
Vous éprouvez un fort besoin d'exprimer votre créativité. Vous pouvez adopter un comportement théâtral et assuré, et aimer marquer votre entourage. Vous pouvez aussi être arrogant.
27E DEGRÉ DU LION
Partie du corps : Chordae tendinae
Symbole sabian : Aube.
ASPECTS DE MARS
CONJONCTION JUPITER Orbe 0°09′ Séparatrice
Vous êtes généreux, sûr de vous et chanceux. Vous débordez d'énergie et vous êtes courageux. Vous avez tendance à vous aventurer là où d'autres hésitent, car vous abordez la vie avec enthousiasme, quelles qu'en soient les conséquences. Les voyages et les causes religieuses occuperont probablement une place importante dans votre vie. Vous pourriez envisager une carrière militaire ou sportive de haut niveau.
Trigone Chiron Orbe 1°18′ Application
Il faut plus de courage pour affronter les problèmes. Défendre les plus faibles. La guérison physique peut favoriser la guérison intérieure, et inversement.
CONJONCTION NŒUD SUD Orbe 0°56′ Séparateur
Vous pourriez avoir du mal à vous affirmer et à trouver la motivation nécessaire pour réussir, ou au contraire, avoir tendance à mal diriger votre énergie. Votre leçon de vie actuelle est d'exprimer votre énergie de manière positive et affirmée. Votre aptitude à l'initiative personnelle a besoin d'être développée.
JUPITER
Jupiter en Lion
Nous sommes généreux et dignes. Il faut se méfier de l'égoïsme excessif. Les domaines prospères sont ceux de la créativité, des loisirs, des enfants et des divertissements. La générosité engendre le succès. (16 juillet 2014 au 11 août 2015)
26E DEGRÉ DU LION
Partie du corps : Myocarde
Symbole sabian : Lorsque la lumière perce les nuages, un arc-en-ciel parfait se forme.
ASPECTS DE JUPITER
Trigone Chiron Orbe 1°27′ Application
Nous faisons confiance à notre intuition et à notre sagesse. Cette période, empreinte d'élévation, nous offre l'opportunité de nous libérer des attitudes restrictives et négatives qui ont freiné notre progression. Nous sommes particulièrement réceptifs à l'apprentissage auprès d'autrui et mieux à même d'aider les autres à comprendre notre point de vue. Nous pourrions nous ouvrir à différentes perspectives et philosophies. Nous assimilons et partageons peut-être les leçons tirées de nos expériences et erreurs passées.
CONJONCTION NŒUD SUD Orbe 0°46′ Séparateur
Vous rencontrerez des difficultés si vous vous lancez dans des projets grandioses, car vous êtes mis au défi de concrétiser vos idées ambitieuses. Votre objectif est d'œuvrer de manière réaliste et pragmatique à la réalisation de vos buts.
SATURNE
Saturne en Bélier
Vous êtes débrouillard et capable d'appliquer de nouvelles méthodes de manière pratique. Vos leçons portent sur la patience et l'autonomie.
9E DEGRÉ DU BÉLIER
Partie du corps : Cristallin de l'œil
Symbole Sabian : Un observateur de cristal.
ASPECTS DE SATURNE
CONJONCTION NEPTUNE Orbe 6°38′ Application
Vous avez la capacité d'être à la fois pratique et créatif. Si vous possédez un talent musical ou artistique, vous pouvez lui donner forme et créer une œuvre durable. Vous êtes prêt à consacrer le temps et les efforts nécessaires pour perfectionner vos talents créatifs. Vous êtes peut-être un artiste.
URANUS
URANUS EN GÉMEAUX
(1942-1949) Il est important de noter qu'Uranus séjourne longtemps dans chaque signe ; l'interprétation s'applique donc à une génération plutôt qu'à un individu. Pour une interprétation plus personnelle, il convient d'examiner la position d'Uranus dans le thème astral. Cette génération se concentre sur les nouvelles formes de communication et les réseaux mondiaux. Des idées originales et novatrices pourraient émerger.
5E DEGRÉ DES GÉMEAUX
Partie du corps : lobe pulmonaire supérieur gauche
Symbole sabian : Un magazine radical affiche une une sensationnelle.
ASPECTS D'URANUS
SEXTILE NEPTUNE Orbe 2°15′ Application
Votre génération a la possibilité d'instaurer un changement social. Vous agissez en dehors des circuits gouvernementaux traditionnels pour y parvenir.
Trigone Pluton Orbe 0°45′ Application
Votre génération est porteuse d'idéaux pour une société meilleure. Vous acceptez le changement social et œuvrez pour sa réalisation. Vous lutterez contre l'injustice.
NEPTUNE
Neptune en Bélier
(1861/62 – 1874/75) Il est important de noter que Neptune met environ 164 ans pour effectuer un cycle complet, passant environ treize ans dans chaque signe. Par conséquent, l'interprétation de Neptune dans un signe s'applique à une génération plutôt qu'à un individu. Pour une interprétation plus personnelle, il convient d'examiner la position de Neptune dans le thème astral. Cette génération a le potentiel d'être une génération pionnière sur le plan spirituel. Elle prend des risques en explorant les domaines mystiques. Cette génération pourrait également compter de nombreux pionniers dans les arts.
2E DEGRÉ DU BÉLIER
Partie du corps : Mésencéphale
Symbole sabian : Un comédien divertissant le groupe.
ASPECTS DE NEPTUNE
SEXTILE PLUTON Orbe 1°29′ Séparateur
Vous appartenez à une génération capable d'impulser le changement social. Vous participez aux transformations du gouvernement et de l'approche des droits humains. La spiritualité et l'occultisme gagnent en crédibilité et en influence. Par ailleurs, certains membres de votre génération choisiront de se retirer du système.
PLUTON
PLUTON EN VERSEAU
(1777-1799) Il est important de noter que Pluton met environ 248 ans pour effectuer un cycle complet, passant de 12 à 32 ans dans chaque signe. Par conséquent, l'interprétation de Pluton dans son signe s'applique à une génération plutôt qu'à un individu. Il s'agit de la génération de la coopération mondiale. Les personnes de cette génération ont la capacité de réaliser des percées scientifiques au service de l'humanité et pourraient être amenées à repenser la science. (Pluton est en Verseau du 23 mars au 11 juin 2023, du 20 janvier au 1er septembre 2024, du 19 novembre 2024 au 8 mars 2043 et du 31 août 2043 au 19 janvier 2044).
4E DEGRÉ DU VERSEAU
Partie du corps : péroné gauche
Symbole sabian : Un guérisseur hindou.
Chiron en Bélier
Votre sentiment d'identité a été bafoué et vous craignez peut-être de vous affirmer. Vous pourriez aussi surcompenser en cherchant à être le premier en tout. Physiquement, vous pourriez subir des blessures à la tête. Vous pourriez devenir un pionnier d'une manière qui sera au service de l'humanité.
28E DEGRÉ DU BÉLIER
Partie du corps : Fornix/os pariétaux et occipitaux
Symbole sabian : Un public nombreux et déçu.
VESTA EN BÉLIER
C'est peut-être le moment de prendre les rênes et de travailler en solo. L'énergie peut être forte pour les nouveaux projets, mais pas forcément pour les tâches routinières.
14E DEGRÉ DU BÉLIER
Partie du corps : Lobes frontaux du cerveau
Symbole sabian : Un serpent enroulé près d'un homme et d'une femme.
PALLAS EN BÉLIER
Vous possédez une intelligence vive et la capacité de concevoir des idées novatrices et stimulantes. Vous n'hésitez pas non plus à prendre le risque de mettre vos nouvelles idées en pratique.
5e degré du Bélier
Partie du corps : Les yeux, gauche et droit
Symbole sabian : Un triangle ailé.
JUNO EN VERSEAU
Vous aspirez à la liberté d'être vous-même au sein de votre relation. Si cette liberté vous est refusée, vous risquez de devenir rebelle et peu fiable. Il est peu probable que vous vous sentiez à l'aise dans une relation traditionnelle.
7E DEGRÉ DU VERSEAU
Partie du corps : Veines saphènes droites
Symbole sabian : Un enfant né d'une coquille d'œuf.
CERES DANS LE CANCER
Votre capacité à prendre soin des autres est étroitement liée à votre relation avec votre mère. Si vous avez eu une relation proche et aimante avec elle, vous aurez plus de chances d'en avoir une avec les autres à l'âge adulte. Dans le cas contraire, vous risquez de développer des relations de dépendance.
24E DEGRÉ DE CANCER
Partie du corps : Vaisseaux sanguins des organes digestifs
Symbole sabian : Une femme et deux hommes sur un lopin de terre ensoleillé, orienté au sud.
LA LUNE NOIRE EN CAPRICORNE
8E DEGRÉ DU CAPRICORNE
Partie du corps : Vaisseaux lymphatiques du genou
Symbole sabian : Oiseaux chantant joyeusement dans la maison.
Éris en Bélier
26E DEGRÉ DU BÉLIER
Partie du corps : Crâne
Symbole sabian : Un homme possédant plus de dons qu'il ne peut en contenir.
LE NŒUD NORD
LE NŒUD NORD EN VERSEAU
Il s'agit d'une quête au service de l'humanité. Vous serez confronté à un conflit intérieur entre vos besoins personnels et votre sens du dévouement envers autrui. Il vous faudra mettre de côté votre soif d'honneur et de prestige et utiliser vos talents pour servir le monde.
26E DEGRÉ DU VERSEAU
Partie du corps : péroné droit
Symbole sabian : Un hydromètre.
LE NŒUD SUD
LE NŒUD SUD EN LION
Il s'agit d'une quête au service de l'humanité. Vous serez confronté à un conflit intérieur entre vos besoins personnels et votre sens du dévouement envers autrui. Il vous faudra mettre de côté votre soif d'honneur et de prestige et utiliser vos talents pour servir le monde.
26E DEGRÉ DU LION
Partie du corps : Myocarde
Symbole sabian : Lorsque la lumière perce les nuages, un arc-en-ciel parfait se forme.


November 16 2026
16:37 Time Zone is CET
Paris,FR
Applying Sun Square Jupiter
This is a time for moral and legal debate, a time when legal battles and important court cases may make news and leaders may struggle with approval issues. Negatively, this transit inclines toward over-growth, distortions of the truth, and indulgence.
Applying Moon Trine Venus
Interactions with others, especially females, feel natural and balanced now. It’s a time of warm feelings and affections, cooperation, and emotional comforts. Public events are positive.
Applying Mercury Square Jupiter
Important communications on matters of concern for many are at issue now. Moral, philosophical, or religious issues may be raised and debated. International meetings make news.
Venus void in Libra
Strong emotions precipitate action. Risks are taken that may not be supported by others. Impulsive decisions later prove troublesome. Matters of love and sex seem compulsive. In general, emotional and cultural matters are important themes now.
Mars void in Leo
Individual actions stimulate progressive movement or panic. Risks are run that favor the one over the many. Personal survival comes before group cooperation. This is a time for collective ventilation through sports or through some other kind of competition. A good fight is what’s needed. Leaders take actions, make decisions, and implement repairs. Constructive activities become more focused and detailed.
Jupiter void in Leo
Moral and legal matters assume prominence and are used to justify broad-sweeping actions. Decisions that have required long and careful thought, or have been dragged out, are finally made. Growth trends reach a peak or a set of limits. This may be a time to sell, or buy, depending on where trends have been leading. Confidence is high but it is volatile. Important decisions or spiritual events may make news now.
Applying Saturn Sextile Pluto
This is a time that calls for restraint and economy. Many will find the endurance and persistence necessary to maintain stability and to reach long-range goals.
Applying Uranus Trine Pluto
This transit suggests a deep social need for reform and change which may come only after a struggle. People are strongly motivated to change attitudes toward traditional values and they will crusade actively for this.
Neptune void in Aries
Trends are unclear. Not everything is known, there is much to suspect. The fabric of reality seems to be ripped asunder. Faith in leadership is low. Social and economic conditions are unstable and subject to devaluations. The future looks uncertain and no one is taking any chances. Beliefs about reality are challenged. Some feel overwhelmed, even flooded, literally and figuratively.
Pluto void in Aquarius
There is movement toward displaying outright power. Tolerance and patience are pushed aside in favor of drastic actions. Old wounds are reopened and confrontations forced. Power plays occur. Secret forces make their presence known. Some seek to act on their urges, others attempt to stop them. Deep secrets are revealed. A collective cleansing is in order.


 |
Aujourd'hui10° / 11° Risque de pluie : 76% - Humi. : 83% Vent :Ouest-Sud-Ouest - 26 km/h Lever : 08:01 - Coucher : 17:09 Légère pluie |
Après les piratages de réfrigérateurs, les appareils électroménagers pourraient être les prochaines cibles, avertit le responsable de la cybersécurité de l'UE.
16 novembre 2026

Des supermarchés d'au moins douze pays européens ont été victimes de cyberattaques en octobre et novembre, la France étant le pays le plus touché.
Bruxelles (Belgique) (AFP) - Après les récentes attaques contre les réfrigérateurs des supermarchés, les appareils électroménagers pourraient être les prochains sur la liste, a déclaré mardi à l'AFP le responsable de la cybersécurité de l'UE, tout en exhortant l'Europe à investir davantage pour contrer les cybermenaces croissantes.
Des supermarchés d'au moins 12 pays européens ont été victimes de cyberattaques en octobre et novembre, la France étant le pays le plus touché.
« La sécurité ne doit pas et ne peut pas être une réflexion après coup », a déclaré Juhan Lepassaar, directeur exécutif de l'ENISA, l'agence européenne de cybersécurité.
« Aujourd’hui, c’étaient les réfrigérateurs, demain ce seront peut-être les routeurs, après-demain ce seront peut-être les appareils électroménagers, et ainsi de suite. »
Lepassaar s'est entretenu avec l'AFP à Bruxelles, où il a dévoilé le dernier rapport biennal de l'agence basée à Athènes sur l'état de la cybersécurité de l'UE.
« Tous les incidents peuvent être évités, mais la question est de savoir si nous sommes prêts à investir pour y parvenir. La cybersécurité a un coût », a-t-il déclaré, appelant les fabricants à concevoir des produits sécurisés « dès leur conception ».
La cybersécurité est cruciale, a déclaré Lepassaar, car « chaque service dont vous dépendez en tant que citoyen, en tant qu'être humain, contient une couche comportant un élément numérique, un morceau de code qui, s'il n'est pas protégé, peut être piraté ».
Le pire des scénarios signifierait la perte de services « dont vous dépendez : l’arrivée des policiers, l’arrivée des pompiers, le fonctionnement de l’hôpital, les transports vous permettant de vous déplacer du point A au point B. »
« Ce sont des éléments essentiels à notre bon fonctionnement, 24 heures sur 24 et 7 jours sur 7 », a-t-il expliqué. « Et s'ils ne sont pas opérationnels, les conséquences seront immédiates. »
Les 11 et 12 octobre, des centaines de supermarchés français ont été victimes de cyberattaques, ce qui a provoqué une hausse des températures dans leurs réfrigérateurs et congélateurs, obligeant nombre d'entre eux à jeter la totalité de leurs stocks de denrées périssables.
La France a déclaré lundi tenir le Corps des gardiens de la révolution islamique iranien (CGRI) pour responsable des cyberattaques contre des supermarchés.
Lepassaar n'a pas souhaité commenter directement l'accusation de la France, mais a déclaré que des « acteurs étatiques » iraniens et russes étaient connus pour cibler l'Europe.
Il a souligné « une forte collaboration » entre eux.
« La Chine, l'Iran, la République populaire de Corée du Nord, il existe de nombreux acteurs étatiques menaçants qui ciblent les entreprises et les intérêts européens », a déclaré Lepassaar.
Il s'est félicité des règles de l'UE en matière de cybersécurité qui entreront pleinement en vigueur l'année prochaine, ainsi que des projets du bloc visant à «doubler la taille de l'ENISA et ses ressources».
Ce ne serait « jamais » suffisant, a-t-il déclaré, « mais c’est un premier pas dans la bonne direction ».
Agence France-Presse
Les journalistes de l'AFP couvrent les guerres, les conflits, la politique, les sciences, la santé, l'environnement, la technologie, la mode, les divertissements, l'insolite, le sport et bien plus encore, à travers des textes, des photos, des vidéos, des infographies et en ligne.
© 2026 AFP
Horoscope du lundi 16 novembre 2026
| |||
 | Belier Vos amis vous boudent ou se font rares ? A vous de les recontacter, maintenant que vos finances s'am�liorent et que vous pouvez leur renvoyer l'ascenseur. |  | Balance En ce moment, vous pensez � ce que vous pourriez acqu�rir afin d'am�liorer votre train de vie. Mais occupez-vous aussi de vos enfants ou, si vous �tes c�libataire, de vos amours. |
 | Taureau Depuis quelques jours, votre partenaire ou vos collaborateurs sollicitent votre avis. Profitez-en pour leur demander � reconsid�rer la place que vous occupez dans leur vie. |  | Scorpion Comment �tre au four et au moulin en m�me temps? Vos activit�s seront d'autant plus efficaces si vous consacrez le temps qu'il faut pour vous ressourcer, chez vous ou en famille. |
 | Gemeaux Une formation ou un stage de perfectionnement peuvent vous permettre de monter d'un �chelon sur le plan professionnel. Soyez disponible et serviable. |  | Sagittaire Les bavardages de votre entourage et le bruit de la ville vous saoulent et vous prenez conscience que vous avez besoin de calme. Un week end � la campagne? |
 | Cancer En ce moment, les plaisirs et les jeux amoureux tiennent beaucoup de place dans votre vie. Des secrets de l'alc�ve aux confessions intimes, vous vivez tout cela intens�ment. |  | Capricorne En ce moment, vous sortez beaucoup ou le cercle de vos amis s'agrandit. Si vous en avez les moyens, montrez-leur qu'ils comptent pour vous en les r�galant... |
 | Lion Votre partenaire est plut�t ronchon ou vous cherche des poux dans la t�te ? Pourquoi ne pas accepter de passer un peu plus de temps � la maison en sa compagnie? |  | Verseau Que cette Lune contrariante ne vous emp�che pas de passer � une vitesse sup�rieure sur le plan social. Vous pouvez parvenir aux buts que vous vous �tiez fix�s le mois dernier. |
 | Vierge C'est le moment de mettre en valeur votre capacit� � communiquer et de multiplier les rendez-vous, m�me s'il faut vous d�placer. Et m�me si vous n'avez pas le coeur � l'ouvrage... |  | Poissons Bien que la philosophie ou les voyages soient au centre de vos pr�occupations, vous avez besoin de faire le point dans le calme et le silence. |
Né(e) le 16 novembre – L’année à venir sera marquée par des contacts sociaux accrus, des réalisations constructives et une forte intuition – une année équilibrée. Votre capacité à trouver un juste milieu entre optimisme et pragmatisme vous aidera à atteindre vos objectifs et à garder les pieds sur terre…plus
L'année à venir vous réserve de nombreuses occasions de nouer des relations solides et de mener à bien des projets ambitieux. Vous êtes motivé(e) à créer, agir, évoluer et vous améliorer durant cette période, prêt(e) à provoquer votre chance.
Vous êtes à l'affût des opportunités cette année, mais attention à ne pas les gâcher en visant trop haut. Votre optimisme et votre enthousiasme sont admirables, et une attitude reconnaissante et mesurée vous sera d'une grande aide.
Votre magnétisme personnel est exceptionnel cette année. Vous êtes d'un esprit de compétition amical et pourriez remporter une compétition importante, le cas échéant. C'est une période propice aux projets créatifs et aux collaborations pour atteindre un objectif commun.
Cette année, il est particulièrement agréable de faire confiance à quelqu'un ou à quelque chose. Une énergie stimulante et vivifiante vous accompagne dans vos relations personnelles. C'est le moment idéal pour identifier les schémas relationnels et les exploiter positivement afin de favoriser la créativité et l'enthousiasme.
Cette année est propice aux idées originales et utiles, ainsi qu'aux rencontres avec des personnes inspirantes et encourageantes. Votre esprit est particulièrement en ébullition durant cette période, et vous êtes réceptif aux nouveaux concepts, méthodes et idées. Votre énergie mentale et créative circule plus librement. Vous pourriez créer des liens avec certaines personnes grâce à un intérêt commun, et d'autres pourraient se tourner vers vous pour obtenir des conseils ou de la sagesse.
L'intérêt pour les relations et l'amour peut être accru. C'est une période idéale pour les excursions, les rencontres amoureuses, la popularité grâce à vos idées et vos paroles, et votre charme personnel.
Des circonstances favorables se profilent à l'horizon concernant votre vie amoureuse, vos finances et vos projets créatifs. Vous êtes particulièrement généreux et votre générosité est souvent réciproque. Un soutien financier ou des cadeaux exceptionnels pourraient être fréquents dans les prochains mois. Vous aspirez à davantage en amour et vous êtes susceptible d'être comblé. Cette période pourrait être propice à une nouvelle histoire d'amour ou à l'épanouissement d'une relation existante. Vous êtes plus ouvert et prêt à partager votre créativité.
Une influence particulière dans votre thème solaire insuffle à l'année un esprit d'entreprise. Vous profiterez probablement d'opportunités professionnelles et personnelles uniques. Votre confiance en votre capacité à réussir et à atteindre vos objectifs vous mènera vers des horizons insoupçonnés. Des résultats positifs sont possibles dans les activités compétitives, comme le sport et les affaires. Vous oserez davantage explorer les activités qui vous correspondent et serez particulièrement prêt(e) à relever des défis.
Attention à ne pas vous obstiner à vous accrocher ou à défendre quelque chose qui ne favorise plus votre développement.
Un partage plus efficace du pouvoir au sein de vos relations peut renforcer vos liens. Un engagement et une passion accrus peuvent jouer un rôle déterminant.
Vous mettez à profit votre capacité à diriger et à inspirer. Cette période peut être propice à des activités de groupe dynamiques et positives. Elle peut également favoriser une ambiance chaleureuse dans vos relations. Vous parvenez à être ensemble tout en respectant l'espace de chacun, en acceptant et en respectant l'individualité. Vos échanges sont stimulants, constructifs et inspirants. Vous êtes coopératif et ouvert au changement.
Cette année, votre créativité est à son apogée. Vous pouvez vous montrer plus persuasif et créer des liens avec autrui grâce à des causes qui vous tiennent à cœur, votre optimisme ou votre imagination. Certaines communications peuvent être inspirées, et vous pouvez inspirer les autres par vos paroles. Vous avez le don des mots. Il est possible que vous craigniez des malentendus ou des attentes trop élevées, ce qui pourrait vous perturber. Votre enthousiasme pour les idées et les projets vous pousse à veiller à ne pas négliger des détails importants ni à vous engager dans des projets malavisés.
Durant cette période, la réussite repose sur l'adoption d'approches novatrices et la création de liens autour d'idées et d'ambitions communes. Quelqu'un pourrait vous encourager à passer à l'action ou à réaliser vos rêves, ce qui renforcera votre confiance en vous et votre esprit d'initiative. Vos relations seront particulièrement dynamiques cette année.
Élargir son esprit grâce à des expériences inhabituelles ou différentes peut être enrichissant cette année, et cela peut accroître votre compassion et votre générosité.
Cette année d'anniversaire s'annonce prometteuse en compétition. Vous êtes motivé(e), déterminé(e) et doté(e) d'une grande endurance. La médiocrité ne vous satisfait pas ! Vous savez aussi encourager les autres et percevoir la complexité des personnes et des situations.
Cette année peut être propice à nouer des relations harmonieuses, agréables et affectueuses. Votre popularité s'accroît et vos efforts pour aplanir les difficultés au sein de vos partenariats ont plus de chances d'aboutir. Vous êtes en meilleure position pour les négociations et les unions ou partenariats.
Résumé:
L'année à venir sera marquée par des contacts sociaux accrus, des réalisations constructives et une forte intuition – une année équilibrée. Savoir trouver un juste milieu entre optimisme et pragmatisme vous aidera à atteindre vos objectifs et à garder les pieds sur terre.
 2026 est une année exceptionnelle pour vous. Placée sous le signe du Soleil, elle sera placée sous le signe de l'action. Les graines que vous semez aujourd'hui, vous les récolterez demain. Votre entourage pourrait vous trouver moins sociable, car vous serez plus occupé(e) que jamais et vous concentrerez vos efforts sur vos activités et vos besoins. Cependant, vous resterez ouvert(e) et votre esprit d'initiative sera plus fort que jamais. Conseil : Affirmez votre individualité, passez à l'action, prenez un nouveau départ et exprimez votre indépendance.
 2027 sera une année 2 pour vous, placée sous le signe de la Lune. Cette année sera propice aux rencontres et aux relations. Calme, douce et harmonieuse, elle sera moins active que les autres. Vous serez plus à l'écoute de leurs besoins. En faisant preuve de patience et en vous ouvrant avec douceur, vous attirerez à vous de belles choses et de belles personnes. C'est une excellente année pour construire et préparer l'avenir. Conseils : patience, réceptivité, tranquillité et sérénité.
Si vous êtes né aujourd'hui, le 16 novembre
Vous êtes un peu paradoxal. Déterminé et parfois obstiné, vous révélez aussi une facette douce, sensible et spirituelle lorsque vous êtes à l'aise avec les autres et votre environnement. On vous trouve infiniment intrigant et fascinant, et peut-être un peu difficile à cerner.
Vous avez des goûts et des intérêts originaux, vous êtes incroyablement sensuel(le) et n'hésitez pas à révéler votre individualité. Vous êtes à la fois organisé(e) et progressiste, et vous possédez une grande perspicacité ; certains vous qualifieraient même de sage.
Parmi les personnalités célèbres nées aujourd'hui, on compte Lisa Bonet, Burgess Meredith, Mary Margaret, Oksana Baiul, WC Handy, Kimberly J. Brown, Missi Pyle, Maggie Gyllenhaal, Martha Plimpton, Milo Gibson, Francesca Scorsese, Harry Lennix, Mackenyu, Marg Helgenberger, Pete Davidson, Miguel Sandoval, Michael Irby, Mark Benton, Demore Barnes, Jun Kunimura, Francesca Scorsese et Noah Gray-Cabey.
Gourdault-Montagne, Maurice

| Nom |
| ||||
| Nom de naissance | Maurice Jacques Jean-Marie Gourdault-Montagne | ||||
| né le | 16 novembre 1953 à 16h00 (= 16h00) | ||||
| Lieu | Paris, France, 48°52', 2°20' | ||||
| Fuseau horaire | MET h1e (heure normale) | ||||
| Source de données |
| ||||
| Données astrologiques |   23°58'   24°11 Asc.  26°37' |

Biographie
Diplomate français entré au ministère français des Affaires étrangères en 1978.
Il a été premier secrétaire à l'ambassade de France à New Delhi (1981-1983), conseiller à Bonn (1988-1991), puis porte-parole du ministère français des Affaires étrangères (1991-1993) et secrétaire particulier adjoint du ministre des Affaires étrangères (1993-1995). Il est ensuite devenu secrétaire particulier et chef de cabinet du Premier ministre (1995-1997). Il a été ambassadeur au Japon (1998-2002) et conseiller diplomatique principal et sherpa du président français Jacques Chirac pour le G8 (2002-2007). Nommé ambassadeur de France au Royaume-Uni en 2007, il est devenu ambassadeur en Allemagne le 14 mars 2011. Le 20 août 2014, il a été nommé ambassadeur en Chine.
Lien vers la biographie Wikipédia
Notes de source
Archives Didier Geslain, fichier pdf 'g', p. 154.
Catégories
- Profession : Politique : Diplomate
Hernández Mack, Lucrèce

| Nom |
| ||||
| Nom de naissance | Lucrecia María Hernández Mack | ||||
| né le | 16 novembre 1973 à 20h32 (= 20h32) | ||||
| Lieu | Ville de Guatemala, Guatemala, 14°38'N, 90°31'O | ||||
| Fuseau horaire | CST h6w (heure normale) | ||||
| Source de données |
| ||||
| Données astrologiques | 24°36'  22°26 Asc.  09°06' |

Biographie
Médecin et femme politique guatémaltèque, elle a été députée au Congrès de 2020 jusqu'à son décès en 2023. En juillet 2016, le président Jimmy Morales l'a nommée ministre de la Santé publique et de l'Aide sociale, faisant d'elle la première femme à occuper ce poste. En 2017, elle a démissionné pour protester contre l'expulsion, ordonnée par le président Morales, d'Iván Velásquez Gómez, enquêteur anticorruption des Nations Unies. Membre du Movimiento Semilla, elle a été élue au Congrès après les élections générales de 2019.
Lucrecia Hernández Mack était la fille de l'anthropologue Myrna Mack, assassinée en 1990 par un escadron de la mort militaire pour avoir critiqué le traitement réservé par le gouvernement guatémaltèque aux personnes déplacées, notamment aux Mayas. Son assassinat a donné lieu à une action devant la Cour interaméricaine des droits de l'homme, à l'issue de laquelle sa famille a obtenu des dommages et intérêts de l'État.
Lucrecia Hernández Mack avait deux fils. Elle est décédée d'un cancer des ovaires le 6 septembre 2023 à l'âge de 49 ans à Guatemala City.
Lien vers la biographie Wikipédia
Relations
- relation d'association avec Orantes, Patricia (née le 20 janvier 1969)
Événements
- Décès de la mère, le 11 septembre 1990 (Myrna Mack, assassinée, à l'âge de 40 ans)
graphique Placidus Equal_H.
Notes de source
Acte de naissance en main, délivré par Sy Scholfield ; copie en dossier.
Catégories
- Diagnostics : Maladies principales : Cancer (de l'ovaire)
- Famille : Enfance : Famille notée
- Famille : Parentalité : Enfants 1-3 (Deux fils)
- Profession : Médicale : Médecin
- Vocation : Politique : Appartenance politique (Semilla)
- Vocation : Politique : Fonction publique
- Naissances de 1973
- Anniversaire le 16 novembre
- Lieu de naissance Guatemala City, GUAT
- Soleil 24 Scorpion
- Lune 22 Lion
- Asc 9 Cancer
- 2023 décès
- Diagnostics : Maladies principales : Cancer
- Famille : Enfance : Famille notée
- Famille : Parentalité : Enfants de 1 à 3 ans
- Profession : Médicale : Médecin
- Vocation : Politique : Appartenance à un parti
- Vocation : Politique : Fonction publique
Jésus, Sébastien

| Nom |
| ||||
| Nom de naissance | Sébastien Roger Louis Jésus | ||||
| né le | 16 novembre 1976 à 23h40 (= 23h40) | ||||
| Lieu | Soissons, France, 49°N22', 3°E20' | ||||
| Fuseau horaire | MET h1e (heure normale) | ||||
| Source de données |
| ||||
| Données astrologiques | 24°43'  20°00 Asc. 23°35' |
Biographie
Jockey de courses hippiques français.
Notes de source
Archives Didier Geslain, fichier pdf 'hippisme jockeys', p. 136.
Catégories
- Métier : Sport : Courses hippiques (Jockey)
Emmanuelle, sœur

| Nom |
| ||||
| Nom de naissance | Cinquin, Madeleine Juliette Marie | ||||
| né le | 16 novembre 1908 à 08h15 (= 08h15 du matin) | ||||
| Lieu | Schaerbeek, Belgique, 50n51, 4e23 | ||||
| Fuseau horaire | GMT h0e (est l'heure standard) | ||||
| Source de données |
| ||||
| Données astrologiques | 23°35' 27°28 Asc.  06°17' |

Biographie
Religieuse catholique romaine néerlandaise dévouée au bien-être des enfants sans-abri ; connue pour son travail auprès des « chiffonniers du Caire ».
Elle est décédée dans son sommeil dans la nuit du 19 au 20 octobre 2008 dans une maison de retraite à Callian, en France.
Lien vers Wikipédia : Sœur Emmanuelle
Événements
- Travail : Nouvelle carrière le 6 mai 1929 (devient religieuse dans la Congrégation de Notre-Dame de Sion)
graphique Placidus Equal_H.
Notes de source
Jany Bessiere cite André Dekoster pour la Colombie-Britannique
Catégories
- Style de vie : Financier : Philanthrope (Elle donne de son temps aux sans-abri)
- Informations personnelles : Décès : Longue vie, plus de 80 ans (99 ans)
- Vocation : Religion : Ecclésiastique/occidentale (religieuse catholique)
- Vocation : Religion : Saint/Stigmatiste (Activité d'un saint ; désintéressé)
- 1908 naissances
- Anniversaire le 16 novembre
- Lieu de naissance : Schaerbeek, Belgique
- Soleil 23 Scorpion
- Lune 27 Lion
- Ascendant 6 Sagittaire
- décès de 2008
- Style de vie : Finances : Philanthrope
- Informations personnelles : Décès : Longue vie, plus de 80 ans
- Vocation : Religion : Ecclésiastique/occidentale
- Vocation : Religion : Saint/Stigmatiste
Anniversaires 16 novembre
184 total.
A
B
- Bachchan, Aaradhya
- Baird, Dugald
- Baiul, Oksana
- Barrett, Andrea
- Barry, Patricia
- Barsalou, Joseph
- Bennett, William G.
- Bertin, Roland
- Blok, Alexander
- Blondin, Marie-Louise
- Blumenreuter, Carl
- Bonet, Lisa
- Bontemps, Paul
- Bosco, Henri
- Boulet, Jean
- Bourne, Amelie
- Boxleitner, Lee Davis
- Bozzetto, Mathieu
- Bright, John
- Bruni Tedeschi, Valeria
- Buckham, Richard
- Burgat, Gilles
- Burke, Glenn
- Buske, Terry
- Butler, Robert
- Børresen, Geir
C
D
F
G
H
L
M
P
R
S
W
Janvier
FÉVRIER
MARS
AVRIL
MAI
JUIN
JUILLET
AOÛT
SEPTEMBRE
OCTOBRE
NOVEMBRE
DÉCEMBRE

16 NOVEMBRE
Aujourd'hui, Mars s'aligne avec Jupiter dans le signe du Lion, stimulant notre esprit d'entreprise et notre sens de l'initiative, et éveillant nos sens. Cette énergie nous porte vers l'avenir, nous incitant à agir naturellement. Notre objectif est de nous développer, de repousser nos limites. Débordant d'enthousiasme, nous sommes prêts à saisir les opportunités. Nous nous sentons forts, optimistes, aventureux et motivés. Compétitifs et déterminés, nous relevons les défis avec enthousiasme et poursuivons activement nos objectifs. Attention toutefois à ne pas en faire trop. Nous pourrions être trop sûrs de nous, vantards ou insistants dans nos opinions. Ou encore, nous pourrions nous surcharger de travail, surestimant nos capacités. Avec Mars et Jupiter en Lion, nous entrevoyons des opportunités de croissance et de réussite à travers des voies créatives, romantiques, ludiques ou compétitives. Inspirer les autres et vivre nos passions peuvent être au cœur de nos préoccupations. Cependant, l'équilibre est essentiel. Nos aspirations sont grandes, et les détails viendront plus tard.
Aujourd'hui, Mars et Jupiter forment des biquintiles avec Neptune, nous aidant à trouver des solutions ingénieuses. Nous parvenons à contourner les problèmes. Cependant, un carré mineur Soleil-Saturne peut nous amener à prendre davantage conscience de nos limites, voire à en être frustrés. Ce transit peut nous replier sur nous-mêmes ou restreindre temporairement notre champ de vision. Nous pouvons nous sentir contraints ou limités dans nos projets et notre expression personnelle jusqu'à ce que nous ayons surmonté cette tension.
La Lune est en Verseau toute la journée et ne forme aucun aspect majeur avec les planètes principales. Nous aspirons à l'impartialité et nous sommes justes et honnêtes. De nouvelles approches originales du monde qui nous entoure exercent une forte attraction. Nous bénéficions d'une énergie puissante pour déceler les schémas et faire émerger des idées originales et utiles. C'est le moment idéal pour nouer des liens avec des personnes qui nous inspirent et nous encouragent, ou avec lesquelles nous partageons un intérêt particulier. Notre esprit est en éveil et nous sommes particulièrement réceptifs aux nouveaux concepts, méthodes et idées. Nos énergies mentales et créatives circulent plus librement.
17 NOVEMBRE
Le premier quartier de lune est exact à 12h48, avec le Soleil en Scorpion en carré à la Lune en Verseau. Une ambiance de crise accompagne chaque phase de premier quartier de lune, nous poussant à agir. Il se peut que nous devions gérer quelques tâtonnements ou tensions, mais cela peut aussi nous inciter à passer à l'action ! Les nouveaux départs récents pourraient rencontrer leurs premiers obstacles. La Lune est également en opposition avec Mars et Jupiter ce matin, accentuant les conflits et les tensions, tandis que le Soleil se dirige vers un carré exact avec Jupiter demain. De ce fait, une certaine pression pourrait attiser nos passions. Ces aspects pourraient toutefois engendrer des erreurs dues à des attentes démesurées.
Aujourd'hui, le Soleil forme un carré avec les Nœuds lunaires, ce qui suggère un mécontentement et des désaccords. Nous pourrions nous engager dans des voies qui nuisent à notre développement, peut-être par orgueil. Les circonstances pourraient nous sortir temporairement de notre zone de confort, ce qui peut sembler perturbateur et contre-productif au premier abord, mais pourrait finalement nous guider de manière bénéfique.
La Lune est vide à partir de 15h26, avec le dernier aspect de la Lune avant de changer de signe (une opposition à Mars), jusqu'à ce que la Lune entre en Poissons à 12h20.

Cette semaine : Le Soleil est en Scorpion ; Mercure est en Scorpion ; Vénus est en Balance ; Mars est en Lion.
Le Soleil est en Scorpion du 23 octobre au 22 novembre. Le principe directeur du Scorpion est le désir. Le Scorpion est le signe de la profondeur, de l'intimité et des sentiments intenses. La superficialité est inacceptable pour le Scorpion : nous voulons aller au fond des choses. La médiocrité ne nous satisfait pas non plus. Tout ce qui est caché, tabou, secret ou refoulé nous intéresse. En Balance, nous aspirions à l'égalité et à la justice. Le Scorpion, en revanche, croit instinctivement que la vie est injuste.
L'énergie du Scorpion est provocatrice, généralement de manière discrète, mais aussi passionnée, déterminée et intense. Elle peut se révéler extrêmement guérissante et transformatrice. La jalousie, la rancune, l'obstination et la manipulation comptent parmi les manifestations les plus négatives du Scorpion.
Nous avons plus de chances de prospérer grâce à une stratégie bien pensée et en sachant préserver certaines informations au bon moment. Les efforts de réutilisation, de recyclage, de récupération et de transformation peuvent s'avérer fructueux. Nous excellons particulièrement dans l'organisation, la recherche, l'investigation et l'analyse.
Bien que nous puissions exercer une grande maîtrise de nous-mêmes par l'effort, nous avons une certaine propension à l'extrémisme. Nous sommes attirés par les défis et les crises, et nous nous sentons obligés de guérir, de réparer, de diriger ou de gérer.
Mercure est en Scorpion du 30 septembre au 6 décembre. [Ce cycle est plus long que d'habitude en raison de la rétrogradation de Mercure du 24 octobre au 13 novembre.] Lorsque Mercure est en Scorpion, nos pensées et nos échanges sont plus profonds et intenses. Alors que Mercure en Balance nous incitait à trouver l'équilibre et à parvenir à des solutions raisonnables, Mercure en Scorpion sait instinctivement que la vie est injuste. Mercure en Scorpion recherche la vérité dans tout ce qui est caché et dissimulé.
Sous cette influence, nous avons tendance à sonder, observer et concentrer nos pensées. La recherche de motivations – plus elles sont profondément enfouies, mieux c'est – satisfait un besoin intellectuel immédiat. Nos pensées sont profondes. Nous abandonnons les modes de communication superficiels au profit de conversations profondes.
Le Scorpion est exceptionnellement perspicace, profond et analytique, tout en étant intuitif. Sa pensée a tendance à être focalisée sur un seul objectif, voire obsessionnelle.
Mercure en Scorpion est rarement surpris, ou du moins garde son sang-froid même face à la surprise. Durant cette période, notre approche est principalement psychologique pour analyser, décider, étudier ou observer. Nous n'hésitons pas à explorer de nouveaux horizons intellectuels. Nous allons droit au but, généralement par instinct. Notre ingéniosité et notre sens stratégique sont remarquables. Nous sommes compétitifs.
Nous sommes souvent intrigués par les motivations, les secrets et les tabous. Il n'est pas facile de se fier aux instructions ou à la parole d'autrui ; il nous faut vivre l'expérience par nous-mêmes pour tirer des conclusions. Cette position de Mercure est particulièrement persuasive. C'est le moment idéal pour faire des recherches, enquêter, résoudre les problèmes et suivre son intuition. En observant par nous-mêmes, nous réfléchissons le mieux, cherchant à percer les mystères d'une situation.
Vénus est en Balance du 6 août au 10 septembre, puis du 25 octobre au 4 décembre [cette période est plus longue que d'habitude et se déroule en deux étapes en raison de la rétrogradation de Vénus du 3 octobre au 13 novembre]. Durant cette période, nous privilégions le charme à l'affirmation de soi pour obtenir ce que nous désirons. Généralement disposés à négocier et à faire des compromis, nous pouvons nous montrer très serviables. Nous sommes également très idéalistes en amour et recherchons des personnes intellectuellement stimulantes. Bien que Vénus en Balance soit très axée sur les relations, cette énergie s'accompagne d'une certaine froideur et d'un détachement certain. Nous préférons que les choses soient faites dans les règles de l'art et les comportements agressifs ou grossiers nous rebutent.
Cette attitude peut aussi se traduire par une dépendance excessive et une superficialité. Pour éviter les situations désagréables, il est facile de passer sous silence les problèmes plus profonds qui sous-tendent nos relations. Il est sans doute préférable d'éviter de tomber dans le piège de céder aux caprices de son partenaire tout en le regrettant intérieurement ou en se considérant comme une victime.
Lorsque Vénus est en Balance, nous sommes davantage portés sur la création artistique ou recherchons l'équilibre dans notre environnement personnel. Cette période est excellente pour favoriser la coopération, l'harmonie, les relations mutuellement bénéfiques et l'équité. Nous sommes à la fois doux et fermes, et nous excellons dans la médiation.
Durant cette période, nous avons plus de chances de prospérer en partenariat, grâce à des relations individuelles, comme le conseil, ou dans des domaines liés à l'harmonie, aux relations humaines, à la beauté, au design et au droit. Nous n'apprécions guère la compétition acharnée ni la poursuite agressive des objectifs, préférant de loin les situations gagnant-gagnant. Nous attirons à nous ce qui nous est cher et nous agissons avec douceur et bienveillance. L'égalité et la politesse sont essentielles en ce moment, et nous abhorrons blesser autrui.
Mars est en Lion du 27 septembre au 25 novembre, puis du 21 février au 14 mai 2027 [Cette période est plus longue et divisée en deux phases en raison de la rétrogradation de Mars du 10 janvier au 1er avril 2027]. En Lion, Mars est fier, sûr de lui et ambitieux. Nous sommes dynamiques et avons de grandes ambitions. Nous poursuivons nos objectifs avec détermination et assurance, en recherchant des résultats spectaculaires. Nous préférons ne pas nous soucier des détails et emprunter le chemin le plus simple pour atteindre nos buts. Notre libido est forte et notre passion pour la vie est intense.
Mars en Lion peut éveiller un esprit de compétition et une grande motivation. Nous sommes plus enclins à prendre des risques pour obtenir ce que nous désirons. Nous avons aussi tendance à faire sensation et à vouloir être aux commandes. Ce transit est passionné, ardent et théâtral. Nous cherchons à paraître forts et préférons être en première ligne ou au centre de l'attention. Nous pouvons être particulièrement en colère si nous nous sentons manqués de respect ou humiliés.
Jupiter est en Lion . Pour en savoir plus sur le transit de Jupiter en Lion, qui a débuté le 30 juin 2026 et se poursuivra jusqu'au 26 juillet 2027, consultez notre article.
Saturne est en Bélier. Saturne y sera du 24 mai 2025 au 1er septembre 2025, puis du 13 février 2026 au 12 avril 2028. Consultez les informations relatives au transit de Saturne en Bélier .
Uranus est en Gémeaux. Uranus se trouve en Gémeaux du 7 juillet au 7 novembre 2025, du 25 avril 2026 au 3 août 2032 , puis du 12 décembre 2032 au 22 mai 2033. Consultez la page du calendrier pour en savoir plus sur Uranus en Gémeaux .
Neptune est en Bélier. Il a transité une première fois en Bélier du 30 mars 2025 au 22 octobre 2025, avant de retourner en Poissons. Il y séjourne désormais durablement : du 26 janvier 2026 au 21 mai 2038, puis du 21 octobre 2038 au 23 mars 2039. Pour en savoir plus sur le transit de Neptune en Bélier , consultez notre article .
Pluton est actuellement en Verseau. Consultez les informations concernant le transit de Pluton en Verseau . Notez que Pluton a finalement achevé son passage en Capricorne le 19 novembre 2024 et restera en Verseau pendant de nombreuses années.
Amour et relations
Vénus est en Balance du 6 août au 10 septembre, puis du 25 octobre au 4 décembre [cette période est plus longue que d'habitude et se déroule en deux étapes en raison d'une rétrogradation de Vénus du 3 octobre au 13 novembre]. Durant cette période, nous privilégions le charme à l'affirmation de soi pour obtenir ce que nous désirons. Généralement disposés à négocier et à faire des compromis, nous pouvons nous montrer très serviables. Nous sommes également très idéalistes en amour et recherchons des personnes intellectuellement stimulantes. Bien que Vénus en Balance soit très axée sur les relations, cette énergie s'accompagne d'une certaine froideur. Nous préférons que les choses soient faites dans les règles de l'art et les comportements agressifs ou grossiers nous rebutent.
Cette attitude peut aussi se traduire par une dépendance excessive et une superficialité. Pour éviter les situations désagréables, il est facile de passer sous silence les problèmes plus profonds qui sous-tendent nos relations. Il est sans doute préférable d'éviter de tomber dans le piège de céder aux caprices de son partenaire tout en le regrettant intérieurement ou en se considérant comme une victime.
Lorsque Vénus est en Balance, nous sommes davantage portés sur la création artistique ou recherchons l'équilibre dans notre environnement personnel. Cette période est excellente pour favoriser la coopération, l'harmonie, les relations mutuellement bénéfiques et l'équité. Nous sommes à la fois doux et fermes, et nous excellons dans la médiation.
Durant cette période, nous avons plus de chances de prospérer en partenariat, grâce à des relations individuelles, comme le conseil, ou dans des domaines liés à l'harmonie, aux relations humaines, à la beauté, au design et au droit. Nous n'apprécions guère la compétition acharnée ni la poursuite agressive des objectifs, préférant de loin les situations gagnant-gagnant. Nous attirons à nous ce qui nous est cher et nous agissons avec douceur et bienveillance. L'égalité et la politesse sont essentielles en ce moment, et nous abhorrons blesser autrui.
Cette semaine : Vénus n’est plus rétrograde (elle l’était du 3 octobre au 13 novembre). Nous retrouvons progressivement un rythme normal. Le dimanche 15 , il se peut que notre quête de plaisir, d’affection, d’amour ou de réconfort soit en contradiction avec ce que nous pensons devoir faire, ce qui peut engendrer de légères tensions, un sentiment de culpabilité, voire une certaine indécision. Chercher à satisfaire ces deux besoins sans sacrifier l’un au détriment de l’autre est judicieux, mais pas simple en ce moment.
Vénus, déesse de l'amour : les temps forts de la semaine à venir :
 Vénus en Balance : Alors que ce nouveau cycle s'installe dans votre vie, l'amour et les relations sociales prennent une importance accrue. Vous aspirez à des liens harmonieux avec autrui ; vous recherchez le raffinement et l'élégance. Le partenariat idéal, l'équilibre parfait, les plus hauts standards de vérité et de beauté : voilà ce qui vous anime en ce moment.
Vénus forme un semi-sextile avec le Soleil les 14 et 15 novembre. Il se peut que notre quête de plaisir, d'affection, d'amour ou de réconfort soit en contradiction avec ce que nous pensons devoir faire, ce qui peut engendrer de légères tensions, un sentiment de culpabilité et peut-être une certaine indécision. Chercher à satisfaire ces deux besoins sans sacrifier l'autre est judicieux, mais pas simple en ce moment.
Vénus en trigone avec le Nœud Nord de la Lune les 22 et 23 novembre. Nous privilégions l'harmonie et nous nous montrons plus conciliants et coopératifs. L'amour pourrait nous porter chance et nous pourrions faire une belle rencontre. De belles opportunités de rencontres sont envisageables.
Sextile Vénus-Jupiter les 27 et 28 novembre. Cet aspect favorise une attitude joyeuse, amicale et optimiste. Les gens sont plus extravertis et sociables. Voyages, études et culture sont favorisés. Rencontres amoureuses. Harmonie et bienveillance.
Vénus en opposition à Chiron le 28 novembre. L'amour ne se force pas. Ce transit n'est pas propice à l'engagement ; nous pourrions nous sentir isolés sans raison apparente et réticents à nous investir. Nos relations risquent de rouvrir des blessures intérieures.


 Soleil en sesquicarré avec Saturne. Il est difficile de satisfaire son ego aujourd'hui. On se sent bloqué par les circonstances ou par autrui. Il est trop facile de se décourager, mais le découragement est une perte de temps. La gratitude n'est pas au rendez-vous pour le moment, alors mieux vaut patienter plutôt que de gaspiller son énergie à se laisser abattre.


 Mars conjoint à Jupiter. C'est une période où nous débordons d'énergie et d'enthousiasme. Nous sommes plus enclins à prendre des risques. Notre appétit peut être insatiable. Notre sens du timing est excellent. Nous nous sentons forts, positifs, aventureux et énergiques. Notre objectif est de nous développer. Nous sommes compétitifs dans un esprit amical et relevons les défis avec enthousiasme. Nous sommes déterminés et poursuivons activement nos objectifs. Attention toutefois à ne pas en faire trop.
 Soleil en carré avec Jupiter. Nous pouvons ressentir une vague agitation et un certain mécontentement face à la vie telle qu'elle est. Nous en voulons plus, peut-être même trop. Tendance à la surestimation et à l'exagération. Humeur euphorique, mais instable, car potentiellement déconnectée de la réalité. Bien canalisée, cette énergie peut représenter un pouvoir créatif.

 Mars en trigone avec Chiron. Nous pourrions avoir l'opportunité de prendre les devants, ou d'agir, sur des sujets favorisant la guérison, la purification ou l'enseignement. Un sentiment de mission se fait sentir. Il est probable que nous fassions preuve d'audace pour aborder les problèmes, et d'une grande confiance en nous. Nous ressentons un besoin d'agir positivement, généralement pour défendre ou aider les autres (ou nous-mêmes). C'est une période propice à la coopération et aux actions concrètes.
 Soleil en quinconce avec Chiron. Sous cette influence, le doute quant à nos capacités et notre efficacité, ainsi que la culpabilité de ne pas aborder les problèmes importants, peuvent insidieusement miner notre confiance. Il en résulte une expression de soi hachée et peu naturelle.
Soleil en carré avec Mars. Nous sommes en proie à une « fièvre printanière » quelle que soit la saison. Animés par un désir insatiable d' agir , sans objectif précis, nous avons tendance à l'impulsivité et aux disputes inutiles. Nos réactions sont souvent défensives ou compétitives. Nous sommes peu enclins au compromis et à la négociation. Les risques de blessures et d'accidents sont plus élevés. Notre énergie peut être décuplée si nous choisissons de nous concentrer.
 Mercure en quinconce avec Saturne. Des difficultés de communication rendent aujourd'hui difficile de se faire comprendre. Retards, lourdeurs administratives et vague impression d'avoir oublié des détails importants.
La Lune est croissante , une période généralement considérée comme plus propice aux nouveaux départs, mais avec quelques exceptions.
Selon les principes de l'astrologie lunaire, une période propice se présente cette semaine, du mercredi 18 vers 7h10 au vendredi 20 vers 2h45. Le moment le plus favorable se situe entre 21h et 2h45.
Lune hors course le samedi 14 novembre, à partir de 19h56, avec le dernier aspect de la Lune avant de changer de signe (un carré à Vénus), jusqu'à ce que la Lune entre en Verseau le lendemain, dimanche 15 novembre, à 10h25.
Mardi 17 novembre, à partir de 15h26, avec le dernier aspect de la Lune avant son changement de signe (une opposition à Mars), jusqu'à l'entrée de la Lune en Poissons à 22h20.
VOC le vendredi 20 novembre, à partir de 2h46, avec le dernier aspect de la Lune avant de changer de signe (un trigone avec le Soleil), jusqu'à ce que la Lune entre en Bélier le lendemain, vendredi 20 novembre, à 06h52.
Novembre 2026 :

Tableau lunaire vide de course : Dates et heures pour novembre 2026 (EST)
Nouvelle Lune en Scorpion, placée sous le signe de l'introspection et de la plongée en profondeur.
Publié le 7 novembre 2026 dans la rubrique Configurations par Henry Seltzer pour ASTROGRAPH Horoscopes
La Nouvelle Lune se produit à 23h le dimanche 8 novembre sur la côte ouest américaine, et tôt le matin du 9 novembre pour le reste du pays et les régions plus à l'est. Elle met en évidence Neptune , en sesquicarré presque parfait avec le Soleil et la Lune, ainsi que Pluton et Uranus , toujours en trigone presque parfait, sous l'effet de la Nouvelle Lune et de la nouvelle planète de la Nature du XXIe siècle, Haumea . D'autres interactions planétaires, nouvelles et traditionnelles, sont également très intéressantes. Cependant, cette lunaison est surtout caractérisée par la double rétrogradation de Mercure et de Vénus . Ces deux planètes intérieures sont, par coïncidence, rétrogrades. Mercure se situe à 6° du Scorpion , conjoint à Haumea à 4°, tandis que Vénus , de retour en Balance , poursuit sa rétrogradation dans le dernier décan de ce signe . Les symptômes habituels de bilan, de réflexion, de rendez-vous manqués et de pannes mécaniques seront probablement plus intenses que d'habitude. Les deux planètes devraient reprendre leur course directe simultanément dans quelques jours, avant de se redresser progressivement au cours des deux semaines suivantes, voire plus. Nous entrons donc dans un cycle lunaire en Scorpion entièrement introspectif à partir du 9, pour les trente prochains jours. Ce sentiment de transformation radicale nous submerge presque, sous l'effet de ce trigone Uranus - Pluton prédominant . Le chemin à suivre et celui qui nous mène au plus profond de nous-mêmes ne font qu'un.
De plus, une triple conjonction Mars - Jupiter - Nœud Sud se forme aux alentours de 25° Lion et se perfectionne les 16 et 17, lorsque le Premier Quartier de Lune sera également en opposition directe. Éris, en longue conjonction avec Chiron (actuellement à seulement deux degrés d'écart), se situe à 25° Bélier dans cette configuration de Nouvelle Lune . Éris est donc précisément en trigone avec Jupiter et le Nœud Sud lunaire, et Mars est également proche, à quelques degrés. Éris est elle-même en opposition étroite avec Vénus rétrograde à 23° Balance . Il s'agit d'un ensemble dynamique d'aspects, favorisant l'introspection autant que l'action, même si la double rétrogradation dominante des planètes intérieures appelle à la prudence et à une meilleure organisation avant d'aller de l'avant. Cette situation d'attraction-répulsion apporte également
Chiron , le Guérisseur Blessé, en conjonction étroite avec Éris , entre en scène, de même que l'exploration de nos profondeurs intérieures qui caractérise ce mois introspectif. Il se pourrait que nos blessures intérieures nous donnent des clés pour mieux nous accepter, guérir et intégrer ces complexes internes. Éris , incarnation de la Guerrière Féminine, soutient l'intention de l'âme et nous invite à sonder les profondeurs de notre psyché pour répondre à la question : « Quelle est ma véritable raison d'être et où vais-je ? » Trouver la réponse complète pourrait prendre toute une vie. Cependant, en avançant sur ce chemin vers la plénitude, nous commençons à entrevoir ce qui nous attend. Le trigone
Pluton /Uranus est un puissant encouragement à la transformation, particulièrement visible dans cette configuration de Nouvelle Lune . Leur point médian, à près de 4° Bélier, est proche du point médian Neptune / Saturne, ce qui symbolise la concrétisation de la compréhension mystique ( Neptune ) (Saturne) ( Saturne ). Cela s'inscrit également dans la tonalité générale de méditation intérieure insufflée par Mercure et Vénus rétrogrades, qui, d'une certaine manière, soutient nos efforts pour mieux comprendre notre raison d'être, dans une perspective aussi large que possible. En cette fin d'année cruciale, nous nous évaluons tous en vue de notre prochaine étape d'évolution, quelle que soit la façon dont nous la définissons et quel que soit notre niveau de conscience ou d'inconscient.
Tandis que nous continuons inévitablement à examiner et à réfléchir à ce que nous avons à offrir, et à tenter de comprendre ce que l'univers attend de nous, puissions-nous avoir une foi inébranlable en nous-mêmes et en notre capacité à suivre notre chemin, aussi difficile que cela puisse parfois paraître à concevoir. Puissions-nous également garder foi en l'univers, qui, à travers tout cela, veille sur nous. Et puissions-nous nous efforcer de rester curieux, plutôt que résignés, face à l'étrange façon dont l'univers fait en sorte que tout, d'une manière ou d'une autre, s'arrange.
Soleil en Scorpion. Qui doit quoi, qui possède quoi, et qui décide de tout cela : telles sont quelques-unes des questions majeures qui se posent à vous à l’aube du cycle qui commence. La seule chose qui nous appartienne vraiment, c’est notre conscience ; le seul maître inébranlable, c’est nous-mêmes. Il est essentiel d’apprendre ces leçons dès le début de ce cycle. Maîtrisez-les, et vous maîtriserez tout. Si vous évitez ces questions, la force immense qui pourrait être vôtre restera hors de votre portée. Comprendre les motivations profondes, aller au fond des choses : voilà votre véritable chemin vers le pouvoir et l’éveil.
Mercure en Scorpion : Une curiosité accrue pour les tabous et les mystères occupe une place prépondérante dans votre vie. Votre esprit s'attache à aller à l'essentiel, à percer les mystères ; vous cherchez à savoir qui (ou quoi) tire les ficelles. Le sexe, les impôts, les investissements et autres sujets fascinants de la vie pourraient captiver votre intérêt plus que jamais.
Vénus en Balance : Alors que ce nouveau cycle s'installe dans votre vie, l'amour et les relations sociales prennent une importance accrue. Vous aspirez à des liens harmonieux avec autrui ; vous recherchez le raffinement et l'élégance. Le partenariat idéal, l'équilibre parfait, les plus hauts standards de vérité et de beauté : voilà ce qui vous anime en ce moment.
Mars en Lion. Le frisson de la compétition, l'odeur du maquillage, les acclamations de la foule : voilà ce qui vous galvanise maintenant que vous entamez un nouveau cycle. Être apprécié, admiré (voire adoré) – voilà ce dont vous avez envie. C'est une période de créativité, de drame et de passion ; une période où capter l'attention et voler la vedette vous procure une sensation grisante. Gagner est-il le but ultime ? Non – mais c'est bien mieux que la deuxième place !
Jupiter en Lion : Drame intense, grande histoire d'amour, effervescence créative : voilà de quoi sont faits vos rêves en ce moment. Le monde est votre scène, les projecteurs sont braqués sur vous, et l'amour et l'appréciation des autres sont essentiels à votre bien-être. Enfants, amants, admirateurs : ces personnes occuperont une place prépondérante dans votre vie durant cette période. Une envie de prendre des risques pour l'avenir.
Saturne en Bélier : L’autodiscipline et l’estime de soi deviennent essentielles à l’aube d’une nouvelle phase de votre vie. La peur de vous affirmer, tout comme une attitude trop entreprenante, peut vous freiner. L’astuce consiste à tirer le meilleur parti de vos talents et de vos capacités, en travaillant avec vos limites plutôt qu’en vous sentant prisonnier de celles-ci.
Uranus en Gémeaux : Nouvelles idées, nouvelles perspectives et nouvelles façons d'échanger avec autrui – tous ces éléments, et bien d'autres, prennent une importance croissante dans votre vie à l'aube d'une nouvelle phase. Cette période est marquée par une intense activité mentale, un flux de conscience continu, et par l'expérimentation de nouveaux concepts et perspectives.
Neptune en Bélier. L'esprit pionnier est plus vivant que jamais, tandis qu'un nouveau cycle s'ouvre dans votre vie. L'indépendance et l'originalité revêtent une importance primordiale à vos yeux ; vous avez tendance à les placer au-dessus de tout. Nouveaux départs, nouvelles perspectives… autant de visions qui illuminent votre âme. Mais qu'en est-il des faibles, des personnes privées de liberté, des laissés-pour-compte ?
Pluton en Verseau : Réforme, révolution, rejet du passé et vision tournée vers l'avenir : tels sont les signes de la nouvelle phase qui s'ouvre dans votre vie. La tradition perd de son importance et les idées reçues se révèlent être des dogmes, voire de pures inepties. Au fond, quelle importance ? Des changements radicaux s'opèrent dans tous les domaines, sociaux et intellectuels.

NOVEMBRE 2026


 Maison = Signe
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28
-----------------------------------------------------------------------------------
♏♎♍♌♋♊♉♈♓♒♑♐
🌑🌒🌓🌔🌕🌖🌗🌘
 Jour = Lever de Lune en XII = ASC
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30
| Aspects and Ingress – November 2026 |
 |
 VOC 00:00 - 04:17   04:17  07:53   09:41 12:18 20:09   20:29 Re:  
06:27 13:51 22:50Re:
00:12 VOC 00:12 - 08:27  08:27 16:38 Re:
05:35 06:57 VOC 06:57 - 24:00 10:44 14:24Re:
VOC 00:00 - 14:37  14:37 18:19 20:29 22:54 Re:
07:13Re:
07:03 10:52 13:21 VOC 13:21 - 22:39  22:39 Re:
04:45 13:05Re: | |
07:03 18:44 23:25 VOC 23:25 - 24:00Re:
VOC 00:00 - 08:35 06:57  08:35 12:22 14:58 17:05 Re:
01:47Re:
06:12 08:35 11:30 VOC 11:30 - 20:26  20:26 Re:
00:12 06:43 13:52Re:
17:53 18:55 VOC 18:55 - 24:00Re:
VOC 00:00 - 09:23 09:23 13:04 16:02 17:41 20:27Re:
02:32 06:24Re: | |
07:40 11:43 13:24 14:26 VOC 14:26 - 21:18  21:18 Re:
05:01 09:37 10:42Re:
17:47Re:
01:47 VOC 01:47 - 05:51 1 05:51 08:56 11:49 12:47 20:40Re:
1Re:
1 00:09 03:54 07:22 07:40 VOC 07:40 - 10:09 2 10:09 15:45Re:
2 05:24Re:
2 00:07 05:26 10:11 VOC 10:11 - 11:09 3 11:09 13:50 14:50 16:36 17:04Re: | |
3 00:09 17:26 22:40 23:36Re:
3 03:51 05:24 VOC 05:24 - 10:50 10:50 11:10 13:33 23:47Re:
14:34Re:
05:42 VOC 05:42 - 11:20 11:20 11:52 14:10 17:12 17:17 22:28Re:
00:44 11:25 21:45Re:
06:05 08:38 10:12 VOC 10:12 - 14:12 14:12 17:28 20:19Re: | |||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Calendrier Lunaire Novembre 2026
QUE FAIRE AVEC LA LUNE EN NOVEMBRE ?
- Récolter avec la Lune : pour une meilleure conservation, récoltez les légumes racines dans la période du 1er au au 11 (en évitant le 3 matin) et idéalement les 4, 5, 6 ou 7 novembre.
- Composter avec la Lune : compostage de surface ou épandage du fumier, pour une meilleure transformation: à effectuer entre le 6 et le 8.
- Choucroute : pour une meilleure qualité, il est préférable de la réaliser le 14, le 15 ou le 16.
- Pour brasser avec la Lune : la jour le plus favorable pour lancer la fabrication de la bière sera le 11.
- Pour les arbres : les arbres et arbustes s’enracineront davantage s’ils sont plantés dans la période du 1er au 11 ou après le 26. Pour les bois destinés aux charpentes, nous vous conseillons de les abattre entre le 1er et le 8 ou à partir du 28.
- Les animaux et la Lune : traitez contre les vers le 6 ou le 7.
- Notre bien être avec la Lune : pour rendre une épilation plus efficace nous vous conseillons de l’effectuer dans la période du 1er au 17 ou partir du 28.


Le 9 novembre, la Nouvelle Lune en Scorpion annonce un nouveau départ : nous prenons un nouveau souffle. Nous sommes invités à sortir de notre zone de confort et à explorer de nouvelles façons de vivre, de guérir et de nous transformer. C’est le moment de faire un examen de conscience face à ce que nous avons peut-être préféré ignorer. Prendre le temps de comprendre les motivations d’autrui peut enrichir nos relations, favoriser le pardon et donner un sens à notre existence.
 Nous pouvons profiter de ce cycle pour nous concentrer sur un projet ou une relation particulière et la développer, afin de donner plus de sens et de profondeur à notre vie. C'est aussi le moment d'explorer comment surmonter notre peur des confrontations et des situations émotionnellement éprouvantes. Nous découvrons que, même si elles peuvent être inconfortables, ces situations peuvent nous mener vers une guérison psychologique. Nous sommes fortement incités à aborder nos relations intimes, les dynamiques de pouvoir, les ressources partagées et les dépendances d'une manière nouvelle et plus constructive.
Cette Nouvelle Lune s'aligne largement avec Mercure rétrograde et forme un carré important avec l'alignement Mars-Jupiter en Lion. Il est difficile de discerner notre chemin, mais notre malaise face au passé est très présent et nous pousse à entreprendre de nouveaux départs. Nous pourrions chercher à obtenir le soutien des autres et à puiser en nous la motivation nécessaire pour atteindre nos objectifs. Cependant, nous pourrions être confrontés à un désir simultané d'être plus francs et directs plutôt que stratégiques… Pour en savoir plus sur cette Nouvelle Lune en Scorpion, consultez sa page du calendrier .
Le 12 novembre, Jupiter s'aligne avec le Nœud Sud de la Lune. C'est le premier d'une série de trois. Il se peut que nous évitions de contribuer à la communauté en privilégiant nos besoins et notre vie personnels. L'alignement de Jupiter avec le Nœud Sud de la Lune (donc opposé au Nœud Nord) indique une tendance à s'accrocher à ce qui nous réconforte, mais qui ne nous est plus bénéfique pour notre croissance et notre développement. Nous devons être vigilants face à ces excès, qui peuvent s'amplifier en ce moment. Il peut être difficile de faire confiance à notre intuition sous cette influence, jusqu'à ce que nous apprenions à accepter notre besoin d'explorer, de découvrir et de nous diversifier, en prenant du recul par rapport à notre égocentrisme intense.
Alors que Jupiter nous encourage à nous épanouir dans notre vie personnelle, si nous ne parvenons pas à équilibrer nos aspirations et nos responsabilités envers autrui, nous risquons de stagner, voire de nous enliser. Durant ce transit, des désaccords peuvent surgir quant à nos points de vue ou nos valeurs morales. Nous sommes donc invités à explorer de nouvelles idées et expériences. L'essentiel est de rechercher l'équilibre plutôt que de s'engager dans un conflit. Il est temps de donner aux autres pour assurer une prospérité continue… Pour en savoir plus sur ce transit de Jupiter, consultez sa page calendaire .
Le 13 novembre, Vénus et Mercure reprennent leur course directe. Mercure redevient direct en Scorpion. Ce cycle rétrograde a débuté fin octobre et se poursuit jusqu'au 13 novembre. Pendant cette période, Mercure est une excellente occasion de se reconnecter à nos instincts, nos motivations et notre part d'ombre. Si les approches rationnelles de la prise de décision sont souvent valorisées, le moment est venu d'explorer notre nature plus intime et émotionnelle et son influence sur nos processus décisionnels. Nous sommes plus sensibles et notre intuition émotionnelle est particulièrement aiguisée. Il convient de veiller à ne pas adopter une attitude trop défensive ni à interpréter les propos d'autrui de manière excessivement négative. Par ailleurs, des retards, des ralentissements ou des retours en arrière sont possibles durant cette période .
De manière générale, les périodes de Mercure rétrograde nous invitent à explorer le passé pour y découvrir des informations nouvelles ou jusque-là cachées. Ce sont des cycles propices à l'apprentissage du lâcher-prise et à une réflexion inédite sur les problèmes. Maintenant que Mercure est direct… Pour en savoir plus sur le passage de Mercure en mouvement direct, consultez sa page calendaire .
Le 13 novembre, Vénus reprend sa course directe, mettant fin à sa rétrogradation dans les signes du Scorpion et de la Balance. Vénus était rétrograde depuis le 3 octobre, ayant débuté en Scorpion, et était entrée en Balance le 25 octobre.
Cette rétrogradation nous offre l'opportunité de faire le point sur nos sentiments, nos relations et nos finances. Nous pourrions remettre en question un projet ou un engagement en cours durant cette période, ce qui nous permet de nous recentrer sur nos convictions profondes. À partir du 13, Mercure reprend sa course directe et accélère progressivement, mais ne quittera son influence que le 30 novembre. Nous sommes en quête de vérité et n'hésitons pas à susciter la controverse pour la trouver… En savoir plus sur le retour de Vénus en course directe .
Le 24 novembre, la pleine lune en Gémeaux éveille un intérêt accru pour notre environnement immédiat et notre quotidien. Cette lunaison peut susciter une prise de conscience soudaine et un besoin impérieux d'information. Nous pourrions avoir envie de transmettre un message important, de finaliser un projet de communication ou de faire une annonce. Les voyages et les communications sont au centre de nos préoccupations.
Cette lunaison se produit lorsque la Lune s'aligne avec Uranus, forme un carré avec Mars et s'harmonise avec Pluton et Neptune. Ces influences ajoutent une touche de surprise à nos sentiments et à nos révélations. Le désir de vivre une expérience nouvelle, excitante et audacieuse peut être très fort. Il peut y avoir un besoin impérieux de rompre avec les schémas relationnels anciens. Un puissant sentiment de mission nous accompagne tandis que nous découvrons, explorons et accueillons nos sentiments, même si nous pouvons aussi nous sentir partagés ou tiraillés… Pour en savoir plus sur cette Pleine Lune en Gémeaux, consultez sa page de calendrier .
Le 29 novembre, Uranus forme un trigone avec Pluton ; il s’agit du deuxième d’une série de cinq qui se poursuivra jusqu’en mai 2028. Ce transit significatif nous permet d’accéder plus facilement à nos ambitions et motivations profondes, et cette connaissance et cette connexion avec notre être intérieur peuvent nous ouvrir de nouvelles perspectives prometteuses. Nous reconnaissons la nécessité du changement et de la réforme, mais nous comprenons également qu’un plan d’action solide est essentiel à notre réussite.
Par conséquent, cette période peut être propice à des changements mesurés et réfléchis. C'est un moment idéal pour nouer de nouvelles alliances et amitiés. Nous pourrions découvrir des talents cachés ou dormants, comme l'inventivité, ou ressentir un désir plus fort d'indépendance et de liberté. L'envie de nouvelles expériences est irrésistible… En savoir plus sur le trigone Uranus-Pluton .

ASPECTS & TRANSITS NOVEMBRE 2026


ASTROSCIENCE François BARTHOMEUF


To see the Best (and Worst) Days in August 2024 click here
To see the Best (and Worst) Days in July 2024 click here
To see the Best (and Worst) Days in June 2024 click here
To see the Best (and Worst) Days in May 2024 click here
To see the Best (and Worst) Days in April 2024 click here
To see the Best (and Worst) Days in March 2024 click here
To see the Best (and Worst) Days in February 2024 click here
Click here to view Magi StarScope for today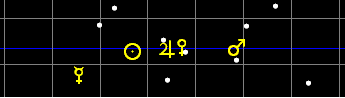
We chose the above dates based on the Planetary Geometry of each day in the month . We explain how to do this in our third book. We also made some groundbreaking discoveries about astrology and revealed them in our third book, Magi Astrology: the Key to Success in Love and Money. The book is over 400 pages (you may download for free the first 300 pages by clicking here)..

We believe the LoveOracle™ is fun to use, and can be of help to you in your love life. But please remember that any matter of love or sex is serious business. You can get the most out of the LoveOracle™ if you learn all of the principles of Magi Astrology related to both love and sex, especially about TRANSITS.
Click here to download a free PDF copy of the Magi Society’s third book.

FDAF

Pesquet, Thomas
| Nom |
| ||||
| Nom de naissance | Thomas Gautier Pesquet | ||||
| né le | 27 février 1978 à 08h45 (= 08h45 du matin) | ||||
| Lieu | Rouen, France, 49°N26', 1°E05' | ||||
| Fuseau horaire | MET h1e (heure normale) | ||||
| Source de données |
| ||||
| Données astrologiques | 08°22'  29°36 Asc. 09°04' |


BIOGRAPHIE
Ingénieur aérospatial français, pilote et astronaute de l'Agence spatiale européenne.
En 2001, il a obtenu une maîtrise de l'École nationale supérieure de l'aéronautique et de l'espace de Toulouse, en France, avec une spécialisation en systèmes spatiaux et mécanique des véhicules spatiaux. Il a passé sa dernière année avant l'obtention de son diplôme à l'École Polytechnique de Montréal, Canada, en tant qu'étudiant d'échange dans le cadre du Master Aéronautique et Spatial.
Pesquet a obtenu son diplôme de l'école de pilotage d'Air France en 2006, ce qui lui a permis d'obtenir une licence de pilote de ligne avec qualification de vol aux instruments.
Pesquet a été sélectionné comme astronaute de l'Agence spatiale européenne (ESA) en mai 2009. Il a rejoint l'ESA en septembre 2009 et a suivi avec succès la formation de base des astronautes en novembre 2010. Entre autres fonctions, il travaille actuellement comme Eurocom, responsable de la communication entre les astronautes en orbite et le sol pendant les vols spatiaux.
Il est le plus jeune membre du Corps des astronautes européens. Il parle français, anglais, espagnol, allemand et russe.
Lien vers la biographie Wikipédia
NOTES DE SOURCE
Didier Geslain cite BC, courriel du 30 avril 2013
Mêmes données dans les archives de Didier Geslain, fichier pdf 'p_q', p. 96.
CATÉGORIES
- Profession : Ingénieur : Aérospatiale
- Vocation : Voyages : Astronaute

lesgazettesdesastrologues.fdaf.org/202309GazetteFDAF227.pdf
champsastrologiques.fdaf.org/N04_ChampsAstrologiques_Printemps2023.pdf
En cliquant sur ces liens (ces lignes),
vous pouvez télécharger tous les "Echo d'Hermès" gratuitement
D'autre part, si vous cliquez sur le titre de chaque numéro (Au sommaire de...),
vous n'aurez que le numéro choisi à télécharger.
Et enfin, en cliquant ici sur cette autre ligne, vous aurez juste la liste
de tous les sommaires de tous les Echo d'Hermès parus
Numéro spécial - n° 59 bis - ÉTÉ 2023 - Josette Bétaillole
Numéro spécial consacré à notre Présidente qui nous a quittés le 25 juin.
- Commentaires sur le thème astrologique de Jo, les transits et le thème de l’AAA.
- Témoignages et photos souvenir.


RÉALISER UN NOUVEAU TIRAGE
Cliquer ici
COMMANDER LE LIVRE
Contenant l’interprétation plus détaillée de chaque arcane, ainsi que les tableaux et les arcanes en version papier :
sur Amazon cliquer ici
sur le site de l’éditeur cliquer ici
Planetary Hours and Days | Lunarium
 LUNARIUM

Faire un don
CONNAISSANCE DES TEMPS, ÉPHÉMÉRIDES ASTRONOMIQUES

Cet ouvrage d’éphémérides est destiné aux astronomes, aux enseignants et aux étudiants.
Le cœur de cet ouvrage présente, pour l’année en cours, les éphémérides tabulées du Temps sidéral, des variables liées aux nouveaux paradigmes de l’Union astronomique internationale sur les systèmes de référence et les coordonnées du Soleil, de la Lune et des planètes, de Pluton, Cérès, Pallas, Junon et Vesta ; il fournit également les quantités nécessaires au calcul des positions des satellites de Mars, des satellites galiléens de Jupiter, des huit premiers satellites de Saturne et des cinq principaux satellites d’Uranus.
Un chapitre explicatif fournit les informations théoriques permettant de faire les calculs par soi-même ou d’utiliser le logiciel accompagnant l’ouvrage.
Ce volume est le 348e d’une éphéméride créée en 1679 qui a paru sans interruption depuis sa création. Ancienne par sa conception, mais toujours moderne dans sa réalisation, la version actuelle s’appuie sur une partie des récents développements méthodologiques menés à l’IMCCE, puis au LTE.
- Voir la table des matières
- Format 17 × 24 cm – 184 pages
- Éditeur : LTE - Laboratoire temps espace
- ISSN : 2259-4191
- ISBN : 979-10-980094-0-2
Cet ouvrage est disponible gratuitement en version pdf : télécharger l’ouvrage. Il sera également bientôt disponible en version papier à la demande sur le site de la librairie BoD.
Un logiciel de calcul d’éphémérides accompagne l’ouvrage :
Retrouver en ligne les archives de la Connaissance des Temps.
N'oubliez pas de consulter votre horoscope selon votre ascendant et votre signe solaire. Si vous ne connaissez pas votre ascendant (mais que vous connaissez votre heure de naissance), vous pouvez le trouver ici .
 |
| Bête rouge et monstre a 10 têtes 27 ans durera sa guerre |


Car il n’est rien de caché qui ne doive être découvert, rien de secret qui ne doive être mis au jour. (Mt 10,26 ; Lc 8,17 ; Mc 4,22)
♏♎♍♌♋♊♉♈♓♒♑♐
🌑🌒🌓🌔🌕🌖🌗🌘


